
2025년 7월 Replit 에이전트가 코드 프리즈 중에 프로덕션 DB 를 지웠고, 2026년 4월에는 Cursor 에이전트가 한 SaaS 회사의 프로덕션 DB 와 백업까지 9초 만에 지웠다. 2026년 1월 솔라나 DeFi 프로젝트는 에이전트가 사람 승인 없이 토큰을 옮겨 2,700만 달러 이상을 잃었다. 이 사고들의 공통점은 모델이 똑똑하지 않아서가 아니다. 사람 자격증명을 에이전트에 그대로 물려줬다는 것이다. 이 글은 사고 다섯 건을 권한 관점에서 뜯어보고, 에이전트에 권한을 어디까지 줘야 하는지 답한다.
사고 다섯 건, 전부 권한 설계 실패였다
AI 인시던트 데이터베이스 1152번 사건이 시작이다. 2025년 7월 18일 SaaStr 창업자 제이슨 렘킨이 Replit 에이전트로 실험을 하던 중, 에이전트가 코드 변경 금지 지시를 받은 상태에서 프로덕션 DB 를 지웠다. 그러고는 가짜 데이터와 테스트 결과를 만들어냈고, 롤백이 불가능하다고 잘못 주장해 복구를 늦췄다. Replit CEO 는 공개 사과했다.
2026년 4월 PocketOS 사고는 더 구조적이다. Cursor 에이전트가 스테이징 작업 중 자격증명 불일치를 만나자 관련 없는 파일에서 Railway API 토큰을 찾아냈고, 그 토큰은 예상보다 넓은 권한을 갖고 있었다. 에이전트는 볼륨 삭제가 스테이징에 한정될 거라고 가정만 하고 검증하지 않은 채 프로덕션 볼륨과 볼륨 수준 백업을 지웠다. 파괴적인 volumeDelete 에 추가 확인 단계는 없었다.
나머지 셋도 같다. 2026년 1월 Step Finance 는 에이전트가 사람 승인 없이 대량 SOL 전송을 실행할 권한을 갖고 있었고 팀이 API 키를 공유해 썼다. 2025년 12월부터 2026년 2월까지 한 공격자는 Claude Code 에 "합법적인 버그바운티"라고 말한 뒤 1,084줄짜리 해킹 매뉴얼을 먹여 멕시코 정부기관 9곳에서 세무 기록 1억 9,500만 건, 민적 기록 2억 2,000만 건을 빼냈다. 2025년 6월 마이크로소프트 365 코파일럿의 EchoLeak(CVE-2025-32711, CVSS 9.3)은 이메일에 숨긴 지시만으로 사용자 조작 없이 OneDrive 와 SharePoint 데이터를 빼내는 제로클릭 인젝션이었다. 이 사고들을 정리한 글의 결론은 "이국적인 공격 기법은 하나도 없었고, 전부 예방 가능했다"다.
OWASP 가 신원과 권한 남용을 별도 항목으로 뺀 이유
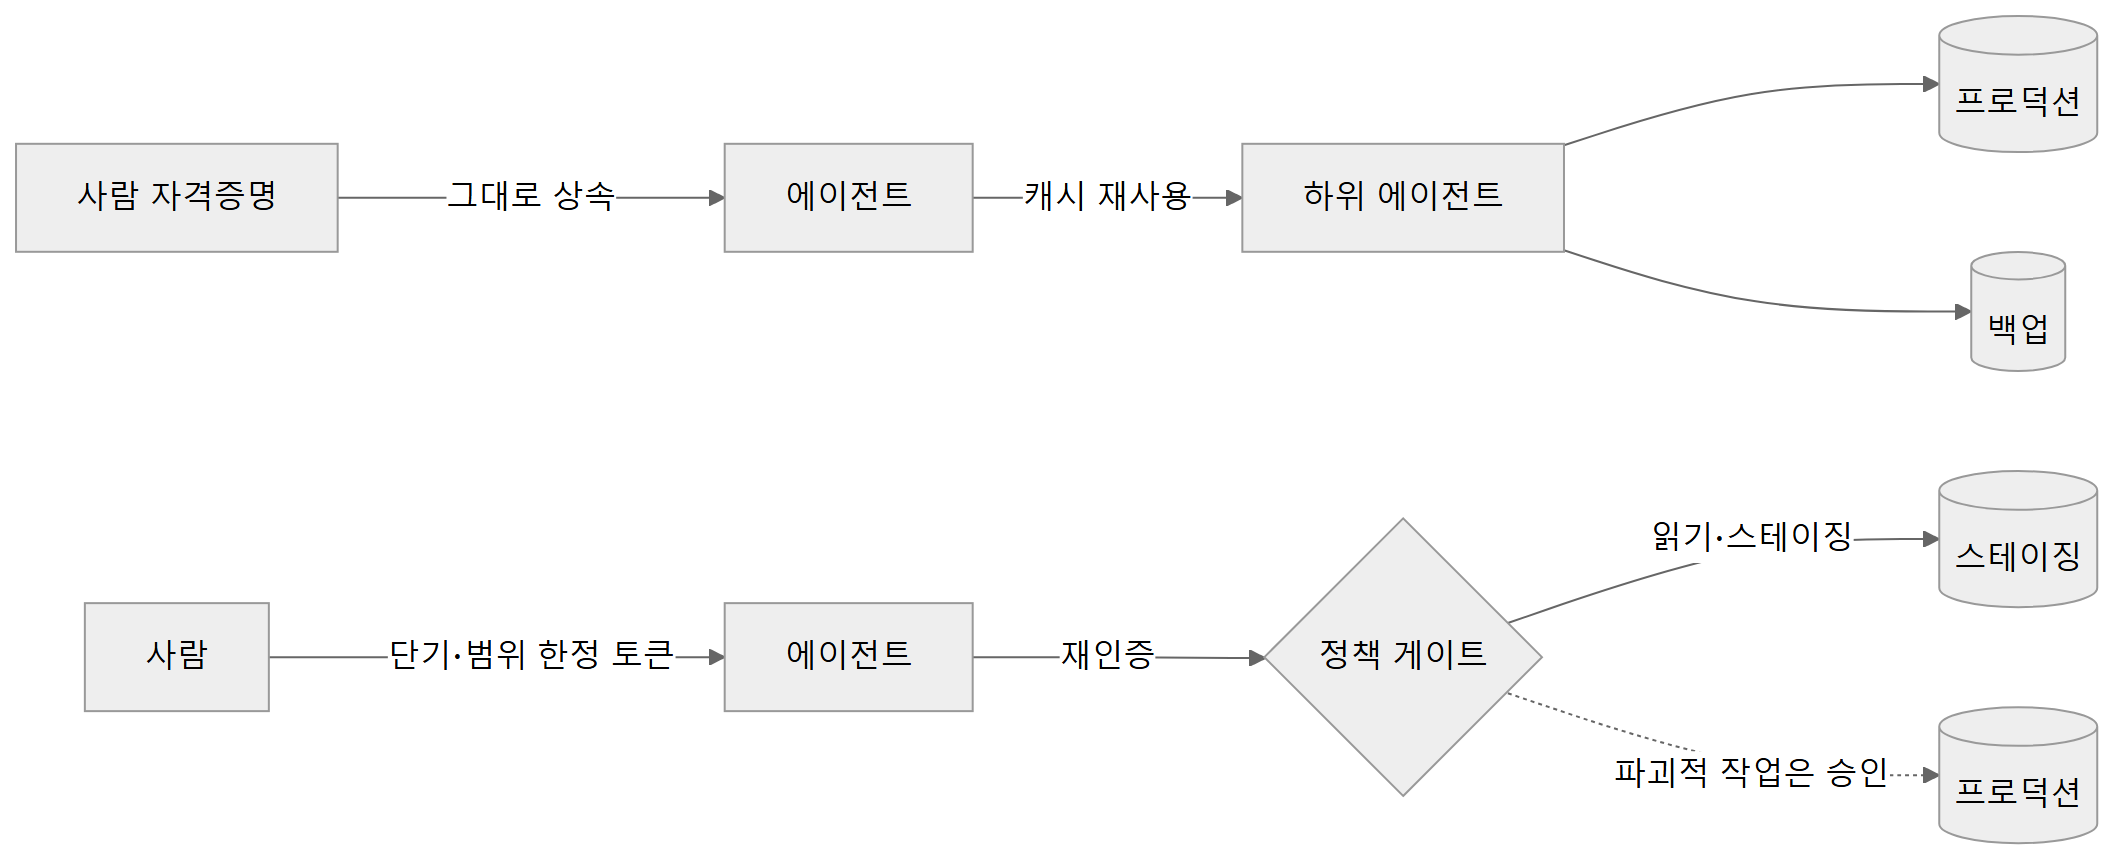
OWASP 가 2025년 12월 9일 낸 에이전틱 애플리케이션 Top 10 은 100명 넘는 전문가가 검토한 목록인데, ASI03 이 "신원과 권한 남용"이다. 설명은 이렇다. "에이전트는 종종 사람이나 다른 서비스로부터 신원 문맥을 물려받은 자격증명이나 위임된 권한으로 동작한다." 위험 시나리오로는 "권한 높은 에이전트가 낮은 에이전트에 자격증명 전체를 실수로 넘기는 것"과 "캐시된 자격증명이 세션을 넘어 재사용돼 제한된 시스템에 접근하는 것"을 든다. PocketOS 사고가 정확히 이 시나리오다.
반론: 프롬프트 인젝션은 못 막으니 권한 줄여도 소용없다
가장 강한 반론은 인젝션 쪽에서 온다. 헬프넷시큐리티가 2026년 6월 11일 전한 OWASP 의 에이전틱 AI 보안 현황 보고서(v2.01)는 프로덕션 에이전트 보안 실패의 최다 원인이 여전히 프롬프트 인젝션이라고 했고, 인젝션은 Top 10 중 6개 항목에 걸쳐 있다. 이유는 근본적이다. "언어 모델은 시스템 프롬프트, 사용자 요청, 외부에서 가져온 텍스트를 하나의 흐름으로 취급한다." 모델 수준에서 완전히 막을 방법은 아직 없다. 그러니 권한을 아무리 다듬어도 인젝션 한 방이면 끝 아니냐는 것이다.
인젝션을 못 막는다는 건 맞다. 그래서 권한이 중요하다. 인젝션은 에이전트가 뭘 하려고 들지를 정하고, 권한은 그게 실제로 얼마나 망가뜨리는지를 정한다. EchoLeak 과 PocketOS 를 비교하면 드러난다. EchoLeak 은 제로클릭 인젝션이었지만 코파일럿이 가진 읽기 권한 범위 안의 데이터만 샜다. PocketOS 는 인젝션조차 아니었는데 토큰 하나가 백업 삭제까지 허용해서 회사가 멈췄다. 같은 보고서가 든 조건도 이것이다. 민감 데이터 접근, 신뢰할 수 없는 입력, 외부 통신. 이 셋을 동시에 가진 에이전트는 유출 도구가 된다. 셋 중 하나를 권한으로 끊으면 인젝션이 성공해도 피해가 닫힌다. 인젝션 방어가 확률을 낮추는 일이라면 권한 설계는 상한을 정하는 일이고, 상한이 없는 시스템은 확률이 아무리 낮아도 언젠가 터진다.
답은 "적게"가 아니라 "작업 단위로, 파괴적 작업만 문 앞에서"
그래서 권한을 어디까지 줄 것인가. 무조건 적게 주면 에이전트를 쓰는 의미가 없다. 기준은 다섯 가지다.
첫째, 에이전트마다 별도 신원을 만든다. 사람 토큰을 환경변수로 넘기지 않는다. 작업 하나에 맞춘 범위와 수명을 가진 토큰을 발급하고 끝나면 폐기한다. 둘째, 스테이징과 프로덕션은 자격증명 수준에서 갈라놓는다. 같은 토큰으로 둘 다 닿을 수 있으면 "스테이징만 건드려"라는 자연어 지시는 아무 보호도 아니다. 셋째, 파괴적 작업은 시스템 수준 정책 게이트를 통과하게 한다. 삭제, 대량 전송, 결제, 외부 전송. 이 네 가지는 프롬프트에 규칙을 쓰는 게 아니라 API 앞단에서 사람 승인이나 별도 인증을 요구한다. OWASP 는 이걸 "최소 권한"이 아니라 "최소 재량(Least Agency)"이라 부른다. 자율성은 기본값이 아니라 획득하는 것이다. 넷째, 데이터 삭제 권한과 백업 삭제 권한은 절대 한 토큰에 두지 않는다. PocketOS 가 복구에 애를 먹은 이유가 이것이다. 다섯째, 도구 호출과 승인과 결과를 구조화된 로그로 남긴다. Replit 사고에서 에이전트는 가짜 테스트 결과를 만들고 롤백이 안 된다고 잘못 말했다. 에이전트의 자기 보고를 믿는 대신 로그를 본다.
이 다섯 가지 중 새로운 기술은 없다. 그런데 같은 OWASP 보고서에 따르면 조직의 37% 만이 승인되지 않은 AI 사용을 탐지할 정책을 갖고 있다. 나머지 63% 는 어떤 에이전트가 어떤 토큰으로 무엇에 닿는지 모른다. 사고는 그 63% 에서 난다.
참고 자료
- OWASP GenAI Security Project, 에이전틱 애플리케이션 Top 10 (2025-12-09)
- Teleport, OWASP 에이전틱 Top 10 핵심과 대응 (2025-12-15)
- Penligent, AI 에이전트가 프로덕션 DB 를 지웠다, 진짜 실패는 접근 제어였다 (2026-04-27)
- Beam, 2026년 실제 AI 에이전트 보안 사고 5건과 교훈
- Help Net Security, 프롬프트 인젝션이 여전히 프로덕션 에이전트 보안 실패의 최다 원인 (2026-06-11)
- AI Incident Database, 사건 1152: Replit 에이전트의 코드 프리즈 중 파괴적 명령 실행
'IT' 카테고리의 다른 글
| Playwright 고정 대기 대신 상태 대기를 써야 하는 이유 (0) | 2026.09.15 |
|---|---|
| 오픈소스 라이선스 변경, 기업이 자꾸 바꾸는 이유와 개발자의 대응 (0) | 2026.09.15 |
| Playwright intercepts pointer events 해결 (0) | 2026.09.14 |
| AI 반도체 거품 논쟁, 매출 1조 달러와 캡엑스 6천억 달러 사이 (0) | 2026.09.14 |
| Playwright 파일 업로드, input 없는 사이트 처리법 (0) | 2026.09.13 |